

Alles, was ein Security-Review verlangt – bevor Sie uns fragen.
Wie ProLion aufgebaut ist, wie es betrieben wird und wo Ihre Daten gespeichert sind – verfasst für die Entscheidungsträger, die die Freigabe erteilen müssen.

Syslog CEF und REST, direkt in das Tool, das Sie bereits verwenden
Die Kurzfassung.
ProLion läuft innerhalb Ihrer eigenen Umgebung. Dateinamen, Inhalte und Metadaten verlassen diese niemals – es gibt keine ProLion-Cloud, an die sie übertragen werden könnten. Alles Weitere auf dieser Seite sind die Details hinter diesem einen Satz.
Vollständig On-Premises
Auch für Dark Sites. Keine Telemetrie-Pflicht, keine Cloud-Abhängigkeit bei der Erkennung, keine Firewall-Freigaben für den Betrieb.
Österreichisches Unternehmen, EU-Rechtsraum
Die ProLion GmbH ist ein österreichisches Unternehmen ohne US-Muttergesellschaft. Ihre Dateimetadaten verbleiben in Ihrer Umgebung und unterliegen Ihrem eigenen Recht, nicht unserem.
Koordinierte Offenlegung
Ein veröffentlichter Sicherheitskontakt und ein festgelegter Zeitrahmen für die Reaktion auf Schwachstellenmeldungen – auch für Personen, die keine Kunden sind.
Was Sie erhalten können und wie.
Der Großteil ist öffentlich zugänglich. Einige Dokumente enthalten jedoch detaillierte Informationen zu Schwachstellen oder internen Prozessen, die wir nur im Rahmen einer gegenseitigen Geheimhaltungsvereinbarung (NDA) bereitstellen – das ist üblich und dauert einen Tag, nicht eine Woche.
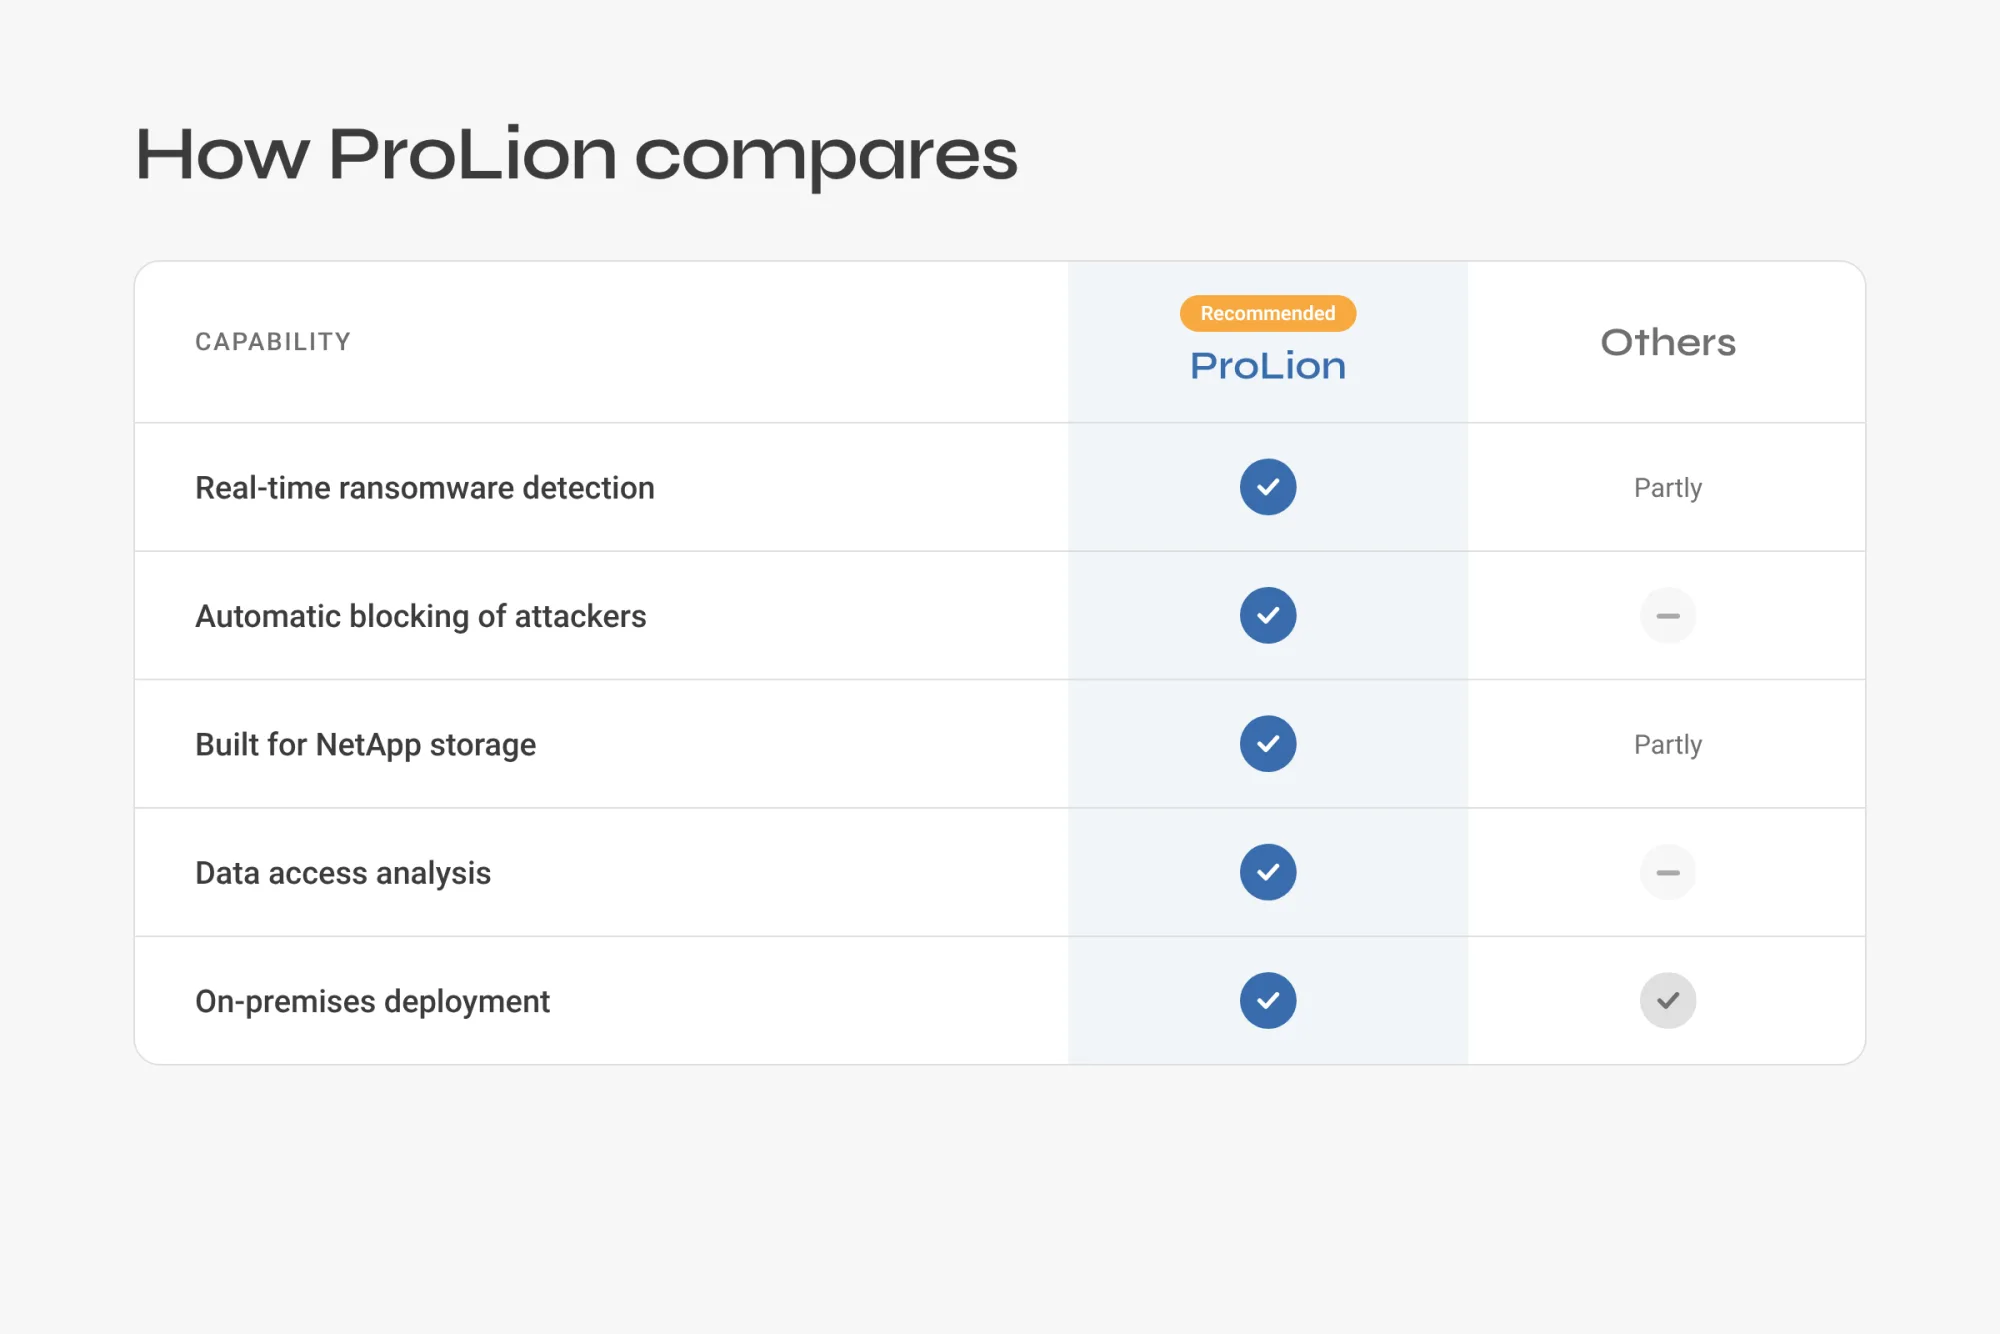
| ProLion | Cyera | Varonis | |
|---|---|---|---|
| Läuft vollständig Air-Gapped | Vollständig On-Premises. Kein Internet, keine Abhängigkeit von einer Anbieter-Cloud. | SaaS-First; On-Premises über „Outpost“. Ein vollständig getrennter Modus ist öffentlich nicht dokumentiert. | Umstellung der Kunden auf SaaS; das Ende der selbst gehosteten Plattform ist für den 31. Dezember 2026 angekündigt. |
| Wo die Management-Konsole ausgeführt wird | Innerhalb Ihres eigenen Netzwerks, unter Ihrer eigenen Änderungskontrolle. | Vom Anbieter gehostetes SaaS. | Vom Anbieter gehostetes SaaS nach Einstellung der selbst gehosteten Version. |
| Daten und Metadaten verbleiben in Ihrem Netzwerk | Dateiinhalte, Metadaten, Protokolle und Ergebnisse – alles verbleibt On-Premises. | Outpost hält gescannte Daten lokal; Ergebnisse und Metadaten werden an das SaaS übertragen. | Ereignismetadaten werden in der Varonis-Cloud verarbeitet. |
| Herkunft des Anbieters | Österreich, EU. Ausgerichtet auf NIS2, DORA und Souveränitätsanforderungen. | Vereinigte Staaten / Israel. | Vereinigte Staaten. |
| Echtzeit-Ransomware-Blockierung auf Datenebene | Erkennt Angriffe und blockiert das betroffene Konto in Echtzeit über native Dateisystem-APIs – ohne Agent auf dem Dateisystem. | Fokus auf Erkennung, Klassifizierung und Risikostatus. Echtzeit-Blockierung ist nicht dokumentiert. | Verhaltensbasierte Bedrohungserkennung mit automatisierter Reaktion. Parität. |
| Native On-Premises-Unterstützung | NetApp ONTAP, Dell PowerScale, Unity und PowerStore, Lenovo DM-Serie, Windows File Server. S3 folgt in Kürze. | Unterstützung für NetApp sowie Datenbanken wie Oracle und SQL Server. | Umfassende Unterstützung für NAS, Windows und SharePoint. |
| Transparenz bei Zugriffen und Berechtigungen | Wer hat Zugriff, wer hat ihn tatsächlich genutzt und welche Berechtigungen sind überflüssig – inklusive eines On-Premises-SharePoint-Connectors. | Analyse von Identitäts- und Zugriffsrisiken. | Eine Kernstärke: Berechtigungsanalyse und Behebung von übermäßigen Zugriffsrechten (Least-Privilege). |
| Vier-Augen-Zugriffskontrolle | Optional. Für den Zugriff auf sensible Daten ist die Zustimmung von zwei Personen erforderlich. | Nicht öffentlich dokumentiert. | Nicht öffentlich dokumentiert. |
| Zeit bis zum Schutz | Eine typische Installation dauert wenige Stunden. Eine Selbstinstallation wird unterstützt. | Connector-Bereitstellung sowie SaaS-Onboarding. | SaaS-Onboarding sowie eine Migration für bestehende selbst gehostete Kunden. |
| Preismodell | Transparent: DataDefense pro Storage-Node, DataGovernance pro geschütztem Terabyte. Kostenlos bis zu 5 TB. | Angebotsbasiert. | Angebotsbasiert. |
| Vertriebskanal | In der Dell-Preisliste, neben PowerScale, Unity und PowerStore. | Direkt und über Partner. | Direkt und über Partner. |
Hier liegt ProLion vorn
Vergleichbare Funktionalität
Cyera und Varonis sind Marken ihrer jeweiligen Eigentümer. Die Aussagen in den jeweiligen Spalten basieren auf den öffentlich zugänglichen Materialien der Anbieter.
Die Details.
Zehn Abschnitte, geschrieben für die Entscheidungsträger und nicht als Werbebroschüre. Öffnen Sie den Bereich, für den Sie hierher verwiesen wurden.
Cyera
Eine Plattform für Datensicherheitsstatus, die als SaaS bereitgestellt wird und eine lokale Komponente namens Outpost umfasst. Sie überzeugt durch die Erkennung und Klassifizierung in Cloud-Umgebungen und Datenbanken; die Ergebnisse und Metadaten werden in der Cloud des Anbieters verarbeitet.
ProLion
Dieselben Funktionen zur Erkennung und Klassifizierung, die vollständig innerhalb Ihres Netzwerks ausgeführt werden, ergänzt durch eine Echtzeit-Blockierung auf Datenebene. Es muss kein ausgehender Datenverkehr genehmigt werden, da keiner stattfindet.
Cyera eignet sich für Unternehmen, die eine Cloud-First-Strategie verfolgen und bereit sind, ihre Daten von einem extern gehosteten Dienst analysieren zu lassen. ProLion ist die Lösung für alle anderen: bei regulatorischen Anforderungen, spezifischen Klassifizierungsstufen oder Standorten ohne externe Anbindung.
Reihe für Reihe
Elf Fragen, die sich Käufer in diesem Markt stellen – beantwortet für beide Seiten. Basierend auf öffentlich zugänglichen Informationen.
| ProLion | Cyera | |
|---|---|---|
| Läuft vollständig Air-Gapped | Vollständig On-Premises. Kein Internet, keine Abhängigkeit von einer Anbieter-Cloud. | SaaS-First; On-Premises über „Outpost“. Ein vollständig getrennter Modus ist öffentlich nicht dokumentiert. |
| Wo die Management-Konsole ausgeführt wird | Innerhalb Ihres eigenen Netzwerks, unter Ihrer eigenen Änderungskontrolle. | Vom Anbieter gehostetes SaaS. |
| Daten und Metadaten verbleiben in Ihrem Netzwerk | Dateiinhalte, Metadaten, Protokolle und Ergebnisse – alles verbleibt On-Premises. | Outpost hält gescannte Daten lokal; Ergebnisse und Metadaten werden an das SaaS übertragen. |
| Herkunft des Anbieters | Österreich, EU. Ausgerichtet auf NIS2, DORA und Souveränitätsanforderungen. | Vereinigte Staaten / Israel. |
| Echtzeit-Ransomware-Blockierung auf Datenebene | Erkennt Angriffe und blockiert das betroffene Konto in Echtzeit über native Dateisystem-APIs – ohne Agent auf dem Dateisystem. | Fokus auf Erkennung, Klassifizierung und Risikostatus. Echtzeit-Blockierung ist nicht dokumentiert. |
| Native On-Premises-Unterstützung | NetApp ONTAP, Dell PowerScale, Unity und PowerStore, Lenovo DM-Serie, Windows File Server. S3 folgt in Kürze. | Unterstützung für NetApp sowie Datenbanken wie Oracle und SQL Server. |
| Transparenz bei Zugriffen und Berechtigungen | Wer hat Zugriff, wer hat ihn tatsächlich genutzt und welche Berechtigungen sind überflüssig – inklusive eines On-Premises-SharePoint-Connectors. | Analyse von Identitäts- und Zugriffsrisiken. |
| Vier-Augen-Zugriffskontrolle | Optional. Für den Zugriff auf sensible Daten ist die Zustimmung von zwei Personen erforderlich. | Nicht öffentlich dokumentiert. |
| Zeit bis zum Schutz | Eine typische Installation dauert wenige Stunden. Eine Selbstinstallation wird unterstützt. | Connector-Bereitstellung sowie SaaS-Onboarding. |
| Preismodell | Transparent: DataDefense pro Storage-Node, DataGovernance pro geschütztem Terabyte. Kostenlos bis zu 5 TB. | Angebotsbasiert. |
| Vertriebskanal | In der Dell-Preisliste, neben PowerScale, Unity und PowerStore. | Direkt und über Partner. |
Hier liegt ProLion vorn
Vergleichbare Funktionalität
Cyera ist eine Marke des jeweiligen Eigentümers. Die Angaben in dieser Spalte basieren auf den eigenen öffentlichen Materialien des Anbieters.
ProLion und Varonis im direkten Vergleich.
Varonis hat diese Kategorie maßgeblich geprägt und setzt mit seiner Berechtigungsanalyse Maßstäbe. Die Frage hier ist jedoch spezifischer: Was geschieht nun, da die selbst gehostete Plattform eingestellt wird?
Varonis
Detaillierte Berechtigungsanalyse und Automatisierung des Least-Privilege-Prinzips für NAS, Windows und SharePoint, inklusive verhaltensbasierter Bedrohungserkennung. Kunden werden auf SaaS umgestellt; Ereignis-Metadaten werden in der Varonis-Cloud verarbeitet.
ProLion
Berechtigungsauflösung pro Datei über alle verschachtelten Gruppen hinweg, Aufbewahrung der Aktivitätsprotokolle passend zur Datenlebensdauer und Echtzeit-Kontensperrung – alles auf Ihrer eigenen Hardware, wobei On-Premises das Standardmodell ist und keine veraltete Edition.
Varonis eignet sich für Unternehmen, die die Lösung gerne über die Cloud des Anbieters betreiben. ProLion ist die richtige Wahl für Unternehmen, die ihre Lösung bereits selbst hosten und dies auch beibehalten möchten oder müssen.
Reihe für Reihe
Elf Fragen, die sich Käufer in diesem Markt stellen – beantwortet für beide Seiten. Basierend auf öffentlich zugänglichen Informationen.
| ProLion | Varonis | |
|---|---|---|
| Läuft vollständig Air-Gapped | Vollständig On-Premises. Kein Internet, keine Abhängigkeit von einer Anbieter-Cloud. | Umstellung der Kunden auf SaaS; das Ende der selbst gehosteten Plattform ist für den 31. Dezember 2026 angekündigt. |
| Wo die Management-Konsole ausgeführt wird | Innerhalb Ihres eigenen Netzwerks, unter Ihrer eigenen Änderungskontrolle. | Vom Anbieter gehostetes SaaS nach Einstellung der selbst gehosteten Version. |
| Daten und Metadaten verbleiben in Ihrem Netzwerk | Dateiinhalte, Metadaten, Protokolle und Ergebnisse – alles verbleibt On-Premises. | Ereignismetadaten werden in der Varonis-Cloud verarbeitet. |
| Herkunft des Anbieters | Österreich, EU. Ausgerichtet auf NIS2, DORA und Souveränitätsanforderungen. | Vereinigte Staaten. |
| Echtzeit-Ransomware-Blockierung auf Datenebene | Erkennt Angriffe und blockiert das betroffene Konto in Echtzeit über native Dateisystem-APIs – ohne Agent auf dem Dateisystem. | Verhaltensbasierte Bedrohungserkennung mit automatisierter Reaktion. Parität. |
| Native On-Premises-Unterstützung | NetApp ONTAP, Dell PowerScale, Unity und PowerStore, Lenovo DM-Serie, Windows File Server. S3 folgt in Kürze. | Umfassende Unterstützung für NAS, Windows und SharePoint. |
| Transparenz bei Zugriffen und Berechtigungen | Wer hat Zugriff, wer hat ihn tatsächlich genutzt und welche Berechtigungen sind überflüssig – inklusive eines On-Premises-SharePoint-Connectors. | Eine Kernstärke: Berechtigungsanalyse und Behebung von übermäßigen Zugriffsrechten (Least-Privilege). |
| Vier-Augen-Zugriffskontrolle | Optional. Für den Zugriff auf sensible Daten ist die Zustimmung von zwei Personen erforderlich. | Nicht öffentlich dokumentiert. |
| Zeit bis zum Schutz | Eine typische Installation dauert wenige Stunden. Eine Selbstinstallation wird unterstützt. | SaaS-Onboarding sowie eine Migration für bestehende selbst gehostete Kunden. |
| Preismodell | Transparent: DataDefense pro Storage-Node, DataGovernance pro geschütztem Terabyte. Kostenlos bis zu 5 TB. | Angebotsbasiert. |
| Vertriebskanal | In der Dell-Preisliste, neben PowerScale, Unity und PowerStore. | Direkt und über Partner. |
Hier liegt ProLion vorn
Vergleichbare Funktionalität
Varonis ist eine Marke des jeweiligen Eigentümers. Die Aussagen in dieser Spalte basieren auf den öffentlich zugänglichen Materialien des Anbieters.
Und wenn etwas ausfällt.
Ein isolierter Standort stellt andere Anforderungen an den Support. Es lohnt sich, allen drei Anbietern dieselbe Frage zu stellen.
ProLion – Ingenieure, die das Produkt entwickeln
Ein direkter Draht zu den Entwicklern des Produkts, ohne vorgeschaltete Ticket-Warteschlangen und mit einem festen Customer Success Manager pro Region.
Cyera – ein SaaS-Supportmodell
Aufgebaut um eine vernetzte, vom Anbieter gehostete Plattform, bei der Updates über SaaS bereitgestellt werden. Der Supportprozess für einen isolierten Standort ist nicht öffentlich dokumentiert.
Varonis – leistungsstark, aber an SaaS gebunden
Bekannte Incident-Response- und Bedrohungsdienste sowie ein Migrationsteam für selbst gehostete Kunden, die auf SaaS umsteigen. Der Support für isolierte, selbst gehostete Installationen nach 2026 ist nicht öffentlich dokumentiert.
Packen wir Ihre Datenthemen gemeinsam an.
Finden Sie mit unseren Technikern den passenden Ansatz für Ihre Infrastruktur.
Für wen diese Seite geschrieben wurde.
Verteidigung und Behörden
Geheimhaltungsbedürftige und isolierte Umgebungen, in denen eine Anbieter-Cloud unter keinen Umständen als Bereitstellungsoption infrage kommt.
Finanzdienstleistungen
DORA-Verpflichtungen zu IKT-Risiken und Auditoren, die nach dem Verarbeitungsort der Nachweise fragen.
Kritische Infrastruktur
NIS2-Pflichten, OT-Netzwerke und Standorte, die bewusst vom Internet getrennt gehalten werden.
Gesundheitswesen und Forschung
Patienten- und Forschungsdaten, die den Rechtsraum nicht verlassen dürfen, geschweige denn das Gebäude.
Sprechen Sie mit einem Techniker, der Ihre Storage-Umgebung kennt.
Vier Felder und jemand, der sich mit ONTAP, PowerScale und FPolicy auskennt. Kein Verkaufsgespräch.