
31. Dez. 2026

Varonis zieht bei On-Premises den Stecker. ProLion nicht.

So bleiben Ihre Daten On-Premises →
Für Sicherheitsteams
Branchen
Gesundheitswesen

Ihre sensibelsten Daten liegen On-Premises. Ihr größter blinder Fleck auch.

ProLion zeigt Ihnen in Echtzeit, welche Daten vorhanden sind, wer darauf zugreift und wo Risiken bestehen – ohne dass Ihre Daten jemals Ihre Umgebung verlassen.
Splunk
Microsoft Sentinel
Elastic
IBM QRadar

Syslog CEF und REST, direkt in das Tool, das Sie bereits verwenden

Ein Tag voller Warnmeldungen. Eine davon war wichtig.

Fast die Hälfte dessen, was in der Queue landet, ist ein Fehlalarm, und ein guter Teil wird nie angesehen. Noch eine laute Quelle hilft nicht weiter. Die eine Ebene, die niemand abdeckt, schon.
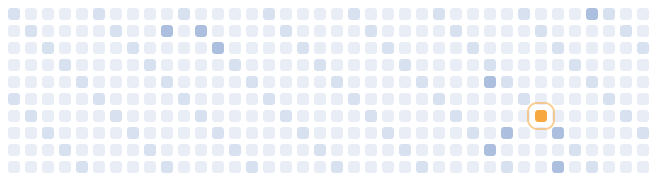
Ein Tag voller Warnmeldungen, dargestellt als kleine Quadrate; ein Quadrat, eine Massenumbenennung auf einer Dateifreigabe um 03:00 Uhr, ist hervorgehoben.
Warnmeldungen in der WarteschlangeUntersuchtMassenumbenennung auf einer Dateifreigabe, 03:00 Uhr
46 %
der Warnmeldungen erweisen sich als Fehlalarme.
Die Hälfte
der Warnmeldungen werden überhaupt nicht untersucht.
78 %
der Analysten benötigen zehn Minuten oder mehr pro Warnmeldung.

Branchenzahlen, keine ProLion-Messungen. Quellen: Microsoft und Omdia, State of the SOC 2026; Vectra AI 2026; Analystenumfrage von CriticalStart.

In Aktion erleben

Sehen Sie sich die eine Warnmeldung an, die zählte.
1:01

Packen wir Ihre Datenthemen gemeinsam an.

Finden Sie mit unseren Technikern den passenden Ansatz für Ihre Infrastruktur.

Warum ausgerechnet die Dateiebene fehlt.

Gültige Anmeldedaten wirken normal
Für eine Firewall und ein Endpoint-Tool ist ein Angreifer, der sich angemeldet hat, ein legitimer Benutzer. Auf der Dateiebene hingegen wirkt sein Verhalten sofort auffällig.
Verhalten statt Signaturen
Eine Massenumbenennung um 03:00 Uhr durch ein Konto, das normalerweise zwölf Dateien am Tag liest, wird anhand des Verhaltens erkannt, nicht durch ein veröffentlichtes Muster.
Eindämmung statt Ticket
Das Konto wird innerhalb von Sekunden von den Daten getrennt. Die Warnmeldung folgt danach – die Maßnahme ist dann bereits ergriffen.
Quantifizierbare Risiken
Wie viele sensible Dateien sind für wie viele Personen zugänglich – eine Kennzahl für den Vorstand, die Sie aktiv reduzieren können.
Nachweis, dass es so bleibt
Jede Änderung an ACLs und Eigentumsrechten wird in Echtzeit protokolliert.
In Ihren Tools, nicht in einer weiteren Konsole
Syslog CEF und REST für Splunk, Sentinel, QRadar und Elastic; Sperre und Quarantäne direkt aus Ihren Playbooks.

Was in Ihrem SIEM ankommt.

Nicht nur „irgendetwas ist auf dem Fileserver passiert“. Das Konto, der Pfad, die Regel und die bereits eingeleiteten Maßnahmen.

ProLion · Ransomware-Muster03:00:12
Konto
CORP\m.reiter
Host
svm-fileserv-02
Pfad
\\fs02\engineering\projects\2026\*
Regel
Massenumbenennung · Verhalten weicht von Baseline ab
Bearbeitete Dateien
1.284
Aktion
Benutzer blockiert · 4 s nach dem ersten Ereignis

Ein Beispielereignis zur Veranschaulichung.

Sprechen Sie mit einem Techniker, der Ihre Storage-Umgebung kennt.

Vier Felder und jemand, der sich mit ONTAP, PowerScale und FPolicy auskennt. Kein Verkaufsgespräch.

Vier Felder. Kein versteckter Newsletter.

Vielen Dank, wir haben Ihre Anfrage erhalten. Unser Team wird sich innerhalb eines Werktages bei Ihnen melden, um den Termin für die Live-Demo zu vereinbaren.
Beim Senden ist ein Fehler aufgetreten. Bitte versuchen Sie es in Kürze erneut.